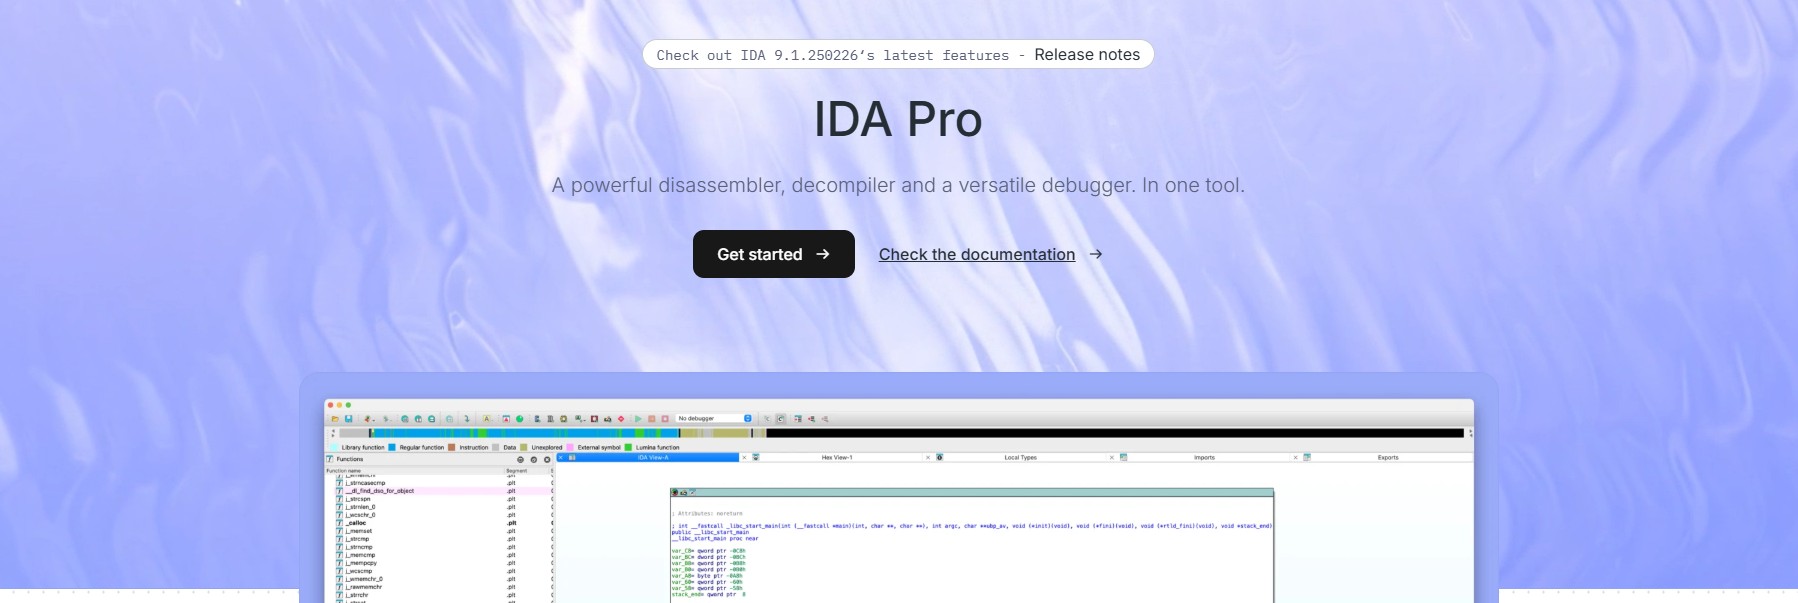
IDA Pro è uno strumento avanzato utilizzato per il reverse engineering di software. Il suo nome completo è Interactive DisAssembler Professional. È prodotto da Hex-Rays, un’azienda belga specializzata in strumenti per l’analisi statica del codice binario. Viene impiegato principalmente da analisti di sicurezza informatica, esperti forensi, sviluppatori di software e ricercatori, con l’obiettivo di comprendere il funzionamento interno di un programma eseguibile anche quando il codice sorgente non è disponibile.
Il funzionamento di IDA Pro si basa sul processo di disassemblazione. Un programma scritto in un linguaggio di alto livello, come C o C++, viene in fase di compilazione trasformato in linguaggio macchina, cioè in una serie di istruzioni binarie comprensibili dal processore. Queste istruzioni sono difficili da interpretare direttamente, perciò IDA Pro le traduce in un formato più leggibile, ovvero in linguaggio assembly. L’assembly è un linguaggio a basso livello che corrisponde quasi direttamente alle istruzioni della CPU, ma che può essere letto e analizzato da un essere umano esperto.
Quando si apre un file binario in IDA Pro, il programma esegue innanzitutto un’analisi del formato. Riconosce se si tratta di un file PE di Windows, ELF di Linux, Mach-O di macOS o di un altro tipo. Identifica inoltre l’architettura della CPU per cui il file è stato compilato, come ad esempio x86, x64, ARM, MIPS o PowerPC. In base a queste informazioni IDA seleziona il motore di disassemblazione appropriato.
Una volta identificato il formato e l’architettura, IDA Pro inizia l’analisi automatica del codice. Cerca i punti di ingresso principali, le funzioni, i blocchi di codice eseguibile, le tabelle dei dati e le strutture importanti. La disassemblazione risultante mostra, indirizzo per indirizzo, le istruzioni assembly associate. IDA Pro non si limita a produrre una lista statica di istruzioni, ma costruisce anche una rappresentazione logica e visiva del programma, evidenziando i flussi di controllo e i riferimenti interni.
Una delle caratteristiche principali di IDA Pro è la sua interattività. L’utente può intervenire in ogni fase dell’analisi. È possibile rinominare funzioni e variabili, aggiungere commenti, definire strutture di dati, correggere errori di interpretazione e segmentare meglio il codice. Questa possibilità è fondamentale, perché l’analisi automatica può commettere errori, specialmente in presenza di tecniche di offuscamento o di codice auto-modificante.
IDA Pro include anche una modalità di visualizzazione grafica. Invece di mostrare solo il codice in modo lineare, offre una rappresentazione grafica dei blocchi di codice e dei loro collegamenti, chiamata control flow graph. Questo aiuta l’analista a comprendere meglio la logica delle funzioni, i cicli, le condizioni e le chiamate tra le varie parti del programma.
Il programma riconosce automaticamente molte funzioni di libreria standard. Ad esempio, in un eseguibile per Windows può identificare chiamate come LoadLibrary, GetProcAddress, CreateFile o MessageBox. Questo facilita la comprensione del comportamento del software analizzato, soprattutto se si tratta di malware o di codice proprietario.
IDA Pro può essere esteso tramite plugin. Supporta linguaggi di scripting come Python e IDC, il linguaggio di scripting nativo dell’applicazione. Gli script possono essere usati per automatizzare analisi ripetitive, decodificare dati, tracciare funzioni o modificare il comportamento del programma. Alcuni plugin estendono notevolmente le funzionalità di IDA Pro, ad esempio per supportare nuovi formati di file o nuovi processori.
Un modulo opzionale chiamato Hex-Rays Decompiler è disponibile separatamente da IDA Pro. Questo modulo permette di trasformare il codice assembly in un linguaggio simile al C, molto più leggibile e comprensibile per chi ha esperienza di programmazione. Anche se il codice prodotto non è identico al sorgente originale, spesso è sufficiente per comprendere la logica del programma.
IDA Pro include anche un debugger per l’analisi dinamica. Con questa funzione è possibile eseguire il programma direttamente all’interno di IDA Pro, osservare il contenuto dei registri, eseguire istruzioni passo dopo passo, inserire breakpoint e monitorare la memoria. Questa funzione è utile per analizzare programmi che modificano il proprio comportamento durante l’esecuzione o che interagiscono con l’ambiente esterno in modo dinamico.
E’ uno strumento di reverse engineering che permette di analizzare in profondità il funzionamento di un programma compilato. Traduce il codice macchina in linguaggio assembly, organizza le funzioni e i dati, offre strumenti grafici per visualizzare il flusso del programma e permette all’utente di intervenire e annotare liberamente. È utilizzato in ambiti come la sicurezza informatica, l’analisi di malware, il recupero di software, il debugging avanzato e la ricerca scientifica. Pur essendo uno strumento tecnico e impegnativo, è considerato uno standard industriale per l’analisi statica del software.
Potrebbe interessarti anche…





